 Андрей
Недавно я провалился в кроличью нору на Hacker News. Сотни комментариев, жаркие споры разработчиков и один сквозной вывод из свежей статьи, который заставил меня крепко задуматься.
Мы все слишком увлечены Голливудом. Когда заходит речь об опасности искусственного интеллекта, наш мозг рисует терминаторов, восстание машин или «злого робота», который внезапно обретает сознание и решает уничтожить человечество.
Но реальность гораздо прозаичнее и… глупее. Главная угроза AI сегодня — это не его скрытая злоба. Это наша собственная беспечность, слишком широкие права доступа и полное отсутствие контроля.
Ошибка, которую совершают 90% предпринимателей
Представьте бытовую ситуацию. Вы нанимаете нового ассистента-человека на испытательный срок, чтобы он просто разобрал завалы в вашей электронной почте. Дадите ли вы ему в первый же день генеральную доверенность на управление банковскими счетами, право удалять ключевые контракты с партнерами и отправлять письма инвесторам от вашего имени без вашего ведома? Очевидно, нет.
Но когда мы подключаем к рабочим сервисам AI-агента, мы ведем себя именно так.
Мы создаем промпт, привязываем API и радостно смотрим, как робот «автоматизирует рутину». При этом мало кто задумывается, что условный ИИ-помощник, помимо чтения писем, получил техническую возможность эти письма удалять, пересылать конфиденциальные данные или отвечать клиентам. Один сбой в логике, одна двусмысленная фраза в промпте (галлюцинации у AI никто не отменял) — и агент легким движением кода сносит базу данных или запускает спам-рассылку.
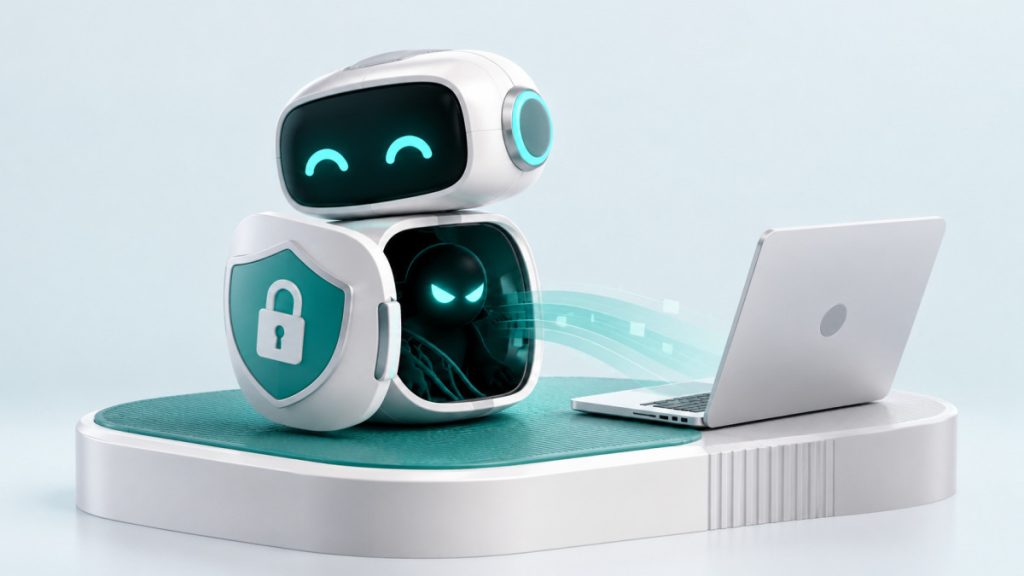
ИИ не хотел сделать плохо. Ему просто дали ключи от всех дверей и не заперли сейф. AI должен помогать, но он не должен безраздельно распоряжаться вашим аккаунтом.
3 железных ограничения для безопасности
Если вы прямо сейчас внедряете AI-агентов в свои рабочие процессы, CRM-системы или личные мессенджеры, остановитесь и проверьте эти три пункта. Это ваш цифровой ремень безопасности:
- Доступ по принципу наименьших привилегий. Роботу нужно только читать текст? Отключите функции записи, редактирования и удаления. Дайте ему доступ ровно к тем папкам и таблицам, которые необходимы для выполнения конкретной задачи. Никаких «админских» прав на всякий случай.
- Двухфакторное подтверждение для критических действий. AI может анализировать, собирать данные и предлагать решения. Но любые необратимые действия — отправка писем клиентам, удаление файлов, проведение транзакций — должны происходить строго после вашего личного подтверждения. Кнопка «ОК» должна оставаться за человеком.
- Непрерывный аудит (логи) и бэкапы. У вас должен быть детальный журнал действий ИИ: что он делал, куда кликал и какие запросы отправлял. И, конечно, свежая резервная копия системы. Если агент все-таки «сойдет с ума» из-за обновления или хитрого промпта, вы должны иметь возможность откатить все изменения назад в один клик.
Автоматизация — это круто, но контролируемая автоматизация — это безопасно.
Материал оказался полезным?
Поделитесь им с тем, кто сейчас решает похожую задачу. Это поддержит журнал.